Rôles et permissions
Le rôle dit ce qu’une personne peut faire ; le périmètre dit où. Les deux se règlent séparément, et c’est leur croisement qui fait l’accès.
Les rôles Verifline
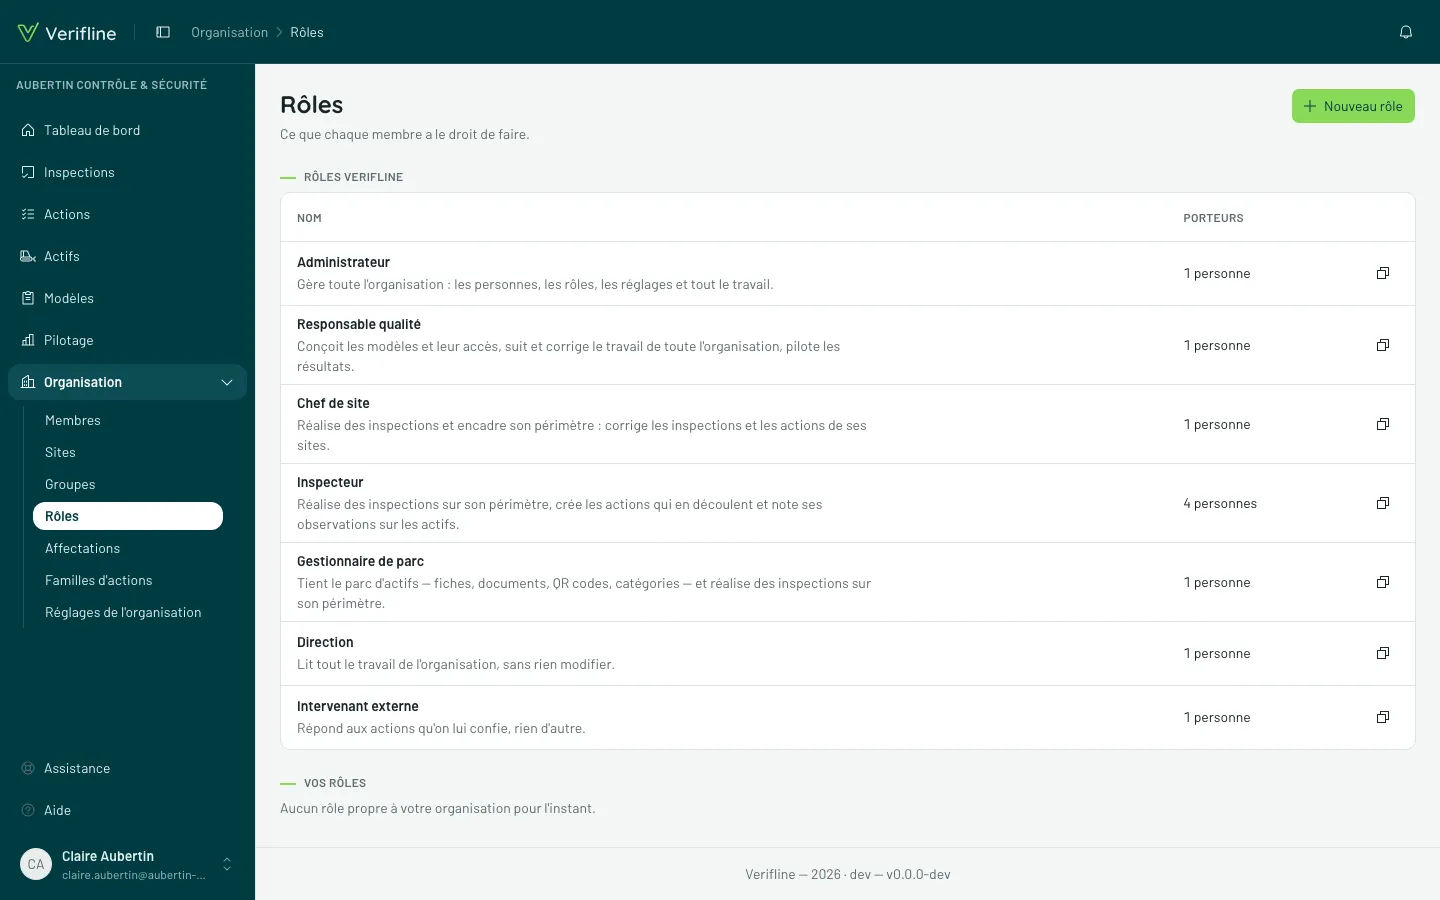
Section intitulée « Les rôles Verifline »Verifline fournit sept rôles, les mêmes dans toutes les organisations. Ils ne se modifient pas et ne se suppriment pas : pour en adapter un, dupliquez-le, et la copie devient l’un de vos rôles. En échange, ils s’améliorent pour toutes les organisations à la fois : quand Verifline affine un rôle, les personnes qui le portent en profitent sans que vous ayez rien à faire.
| Rôle | En un mot |
|---|---|
| Administrateur | tout — les personnes, les rôles, les réglages et tout le travail |
| Responsable qualité | conçoit les modèles et leur accès, suit et corrige le travail de toute l’organisation, pilote les résultats |
| Chef de site | réalise des inspections et encadre son périmètre : corrige les inspections et les actions de ses sites |
| Inspecteur | réalise des inspections sur son périmètre, crée les actions qui en découlent, note ses observations sur les actifs |
| Gestionnaire de parc | tient le parc d’actifs, réalise des inspections sur son périmètre |
| Direction | lit tout le travail de l’organisation, sans rien modifier |
| Intervenant externe | répond aux actions qu’on lui confie, rien d’autre |
L’écran Rôles les range en deux blocs : les Rôles Verifline, puis Vos rôles. La page d’un rôle Verifline se lit sans contrôles : pour chaque domaine, le niveau retenu et tout ce qu’il comprend, puis Paramétrer, Accordé ou Non accordé. Dupliquer pour l’adapter ouvre un nouveau rôle qui part de ses permissions. Quand Verifline améliore l’un d’eux, l’écran le dit à qui règle les rôles — Rôles Verifline mis à jour, rôle par rôle, ce qu’il reçoit et ce qu’il perd — et Compris le tait jusqu’au changement suivant.
Le Pilotage suit la même logique : l’Inspecteur a son tableau de bord, sans l’écran Pilotage ; le Gestionnaire de parc et la Direction consultent les tableaux de l’organisation, le Chef de site compose les siens, le Responsable qualité et l’Administrateur gèrent ceux de toute l’organisation — voir le pilotage. Les actifs ont leurs propres permissions — voir les actifs.
Dans les modèles, Créer un modèle avec l’IA et Modifier avec l’assistant IA sont des permissions à part : elles s’ajoutent à la création et à la modification des modèles, sans les donner. L’Administrateur et le Responsable qualité les portent ; l’un de vos rôles les reçoit seulement si vous les cochez. Elles ne servent que lorsque l’IA est activée pour votre organisation.
Dans les actions, Voir les actions des actifs qu’on voit est une permission à part : elle montre les actions nées d’un actif, même celles qu’on n’a ni créées ni reçues, à qui voit aussi les actifs. Voir les actifs ne la donne pas. Tous les rôles Verifline qui voient les actifs la portent ; vos rôles se la voient proposer (voir Quand le catalogue s’enrichit).
Les permissions et leurs regroupements
Section intitulée « Les permissions et leurs regroupements »Une permission ne fait que ce que dit son nom, et sa portée est dans son nom : Voir les siennes, Voir celles de son périmètre, Voir toutes les inspections. Chaque écran a la sienne, Accéder à … — c’est elle qui fait paraître l’entrée du menu. Choisir dans une liste en est une aussi : Lister les sites de son périmètre donne de quoi démarrer une inspection, sans ouvrir l’écran Sites.
Les permissions se rangent par domaine (inspections, actions, modèles, membres…), en regroupements dont le sens est le même partout :
- Consulter — ouvrir et lire, jamais écrire ;
- Contribuer — faire son propre travail ;
- Encadrer son périmètre — le travail des autres, sur ses sites (dans les inspections et les actions, les deux domaines où le travail a un site) ;
- Gérer — le travail des autres, sur toute l’organisation ;
- Paramétrer — régler le domaine (les familles d’actions, les jeux de réponses, les catégories d’actifs, les niveaux de sites…).
Un domaine n’a que les regroupements qui y ont un sens : les modèles, un catalogue partagé, n’ont pas de Contribuer ; les rôles n’ont que Consulter et Paramétrer. Les quatre premiers forment une échelle : on en choisit un par domaine. Paramétrer se pose à côté. Chaque permission, domaine par domaine, avec ses regroupements : la Référence des permissions.
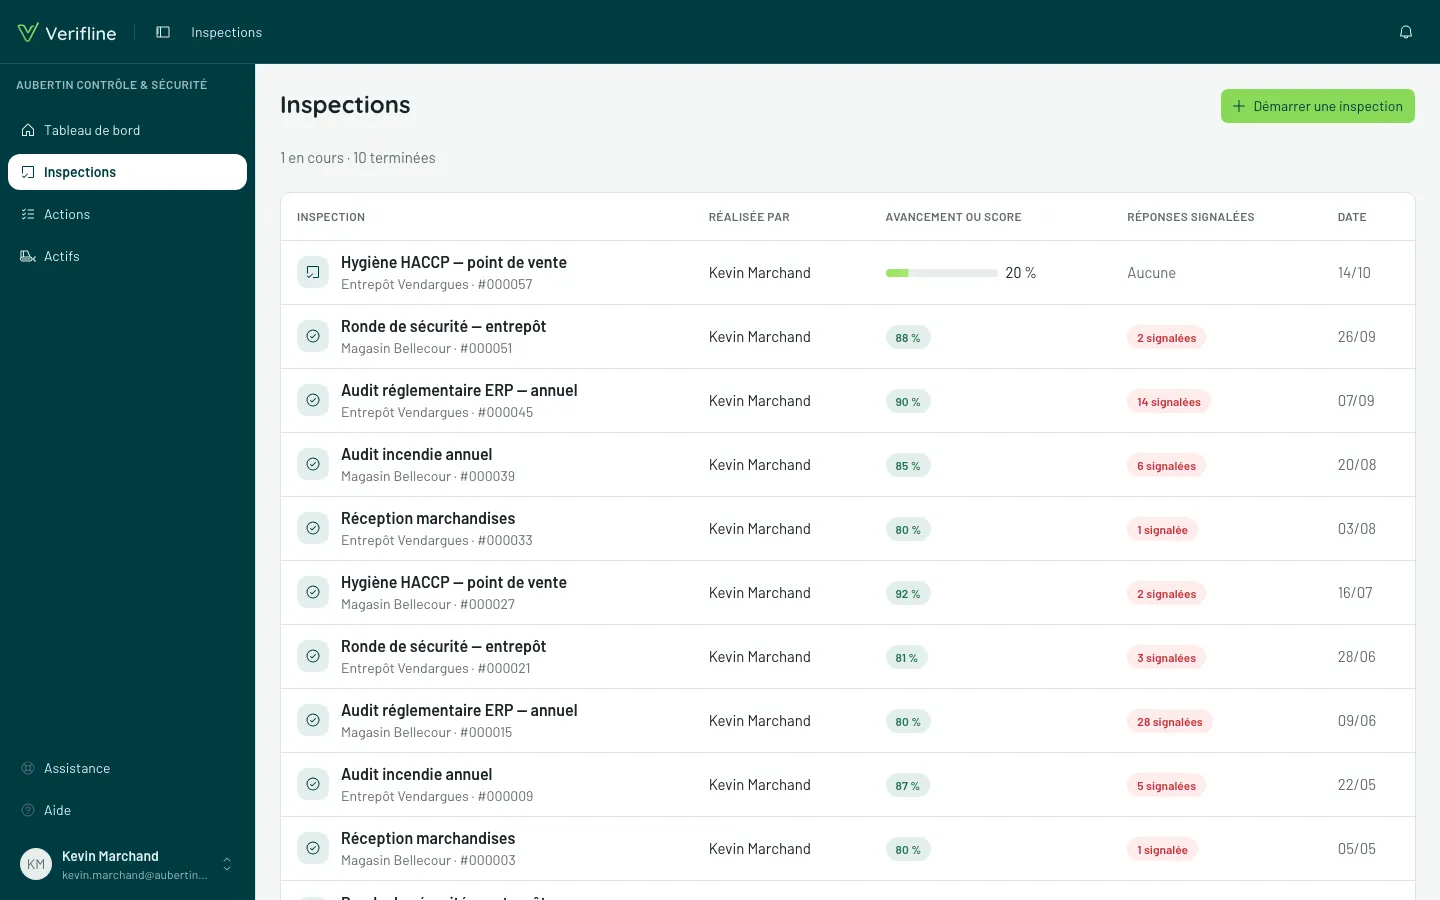
C’est la réponse à « pourquoi Kevin ne voit-il pas cette inspection ? » : un Inspecteur contribue — il voit ses propres inspections et celles de son périmètre, pas celles des autres hors de ses sites. Voici le même écran Inspections vu par un inspecteur :
Vos rôles
Section intitulée « Vos rôles »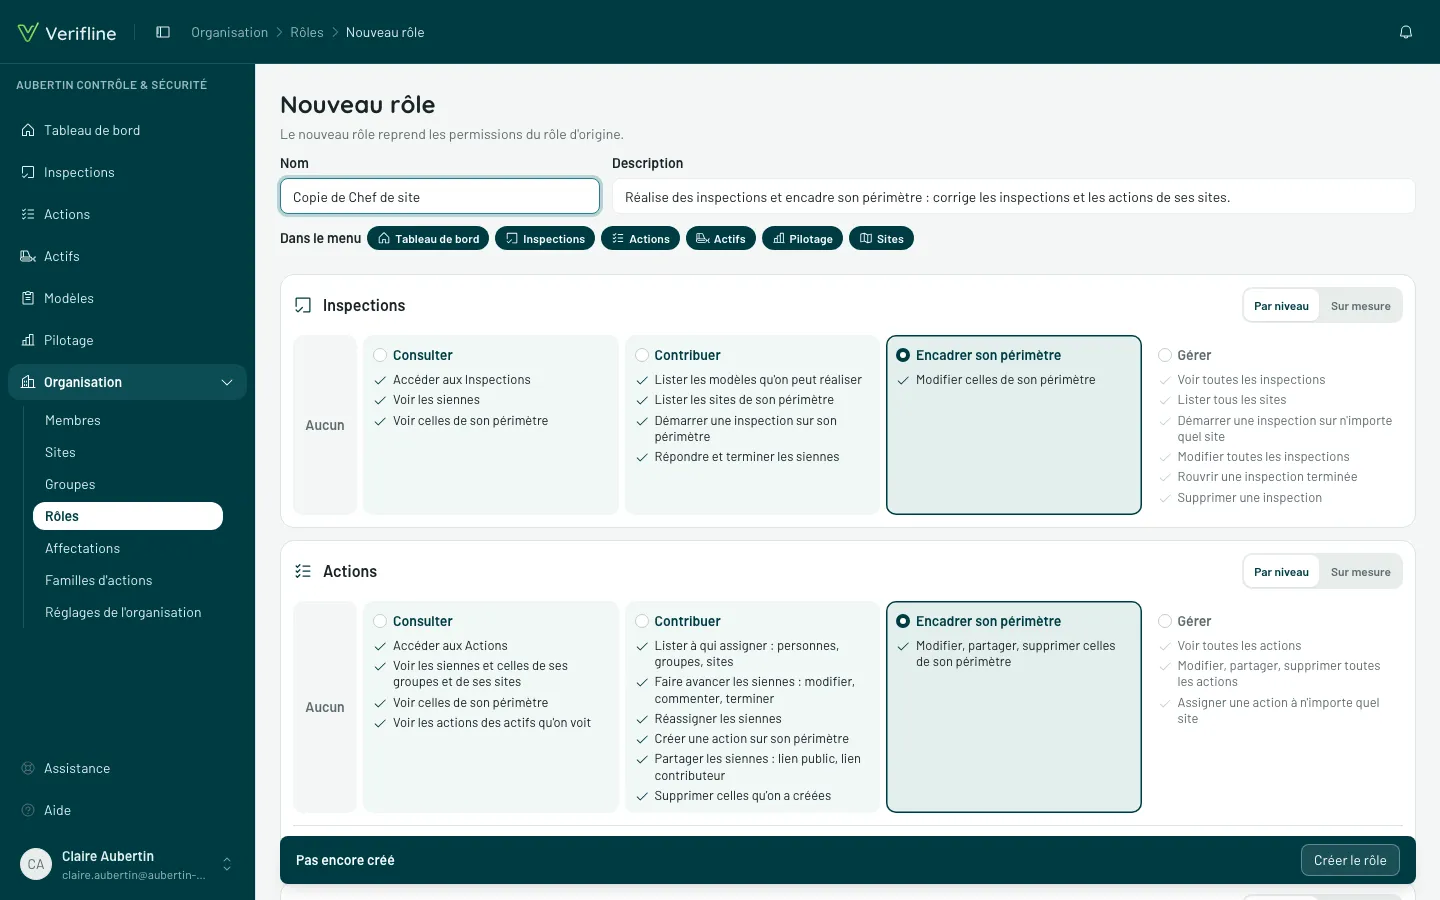
Nouveau rôle part d’une page vierge : chaque domaine a sa carte, et chaque niveau y liste ce qu’il ajoute au précédent. Choisissez-en un par domaine — ou Aucun —, et Paramétrer si le rôle règle ce domaine : la ligne dit ce que Paramétrer règle. Dupliquer part d’un rôle existant, Verifline ou l’un des vôtres. Sur la page d’un rôle, son nom est le titre et sa phrase se lit dessous : vos rôles se renomment (Renommer, le nom et la phrase), se règlent et se suppriment. Chaque domaine garde sa carte et sa place, ceux que le rôle ne touche pas sur Aucun. Au téléphone, les niveaux d’un domaine se lisent l’un sous l’autre.
Sur mesure, en haut de la carte d’un domaine, montre toutes ses permissions, rangées sous le niveau qui les donne : cochez-les une à une. Rien n’est coché à votre place : une permission qui en demande une autre le dit sous son domaine — « Démarrer une inspection sur son périmètre » demande aussi : Lister les sites de son périmètre. — et le rôle ne s’enregistre pas tant qu’il en manque une.
Dans le menu, sous le nom du rôle, se lisent avant d’enregistrer les écrans que le rôle fait paraître.
L’historique d’un rôle
Section intitulée « L’historique d’un rôle »Au bas de la page d’un rôle, l’Historique dit qui l’a créé, qui l’a modifié — avec les permissions Ajoutées et Retirées — et chaque fois qu’on l’a donné à quelqu’un. Quand un membre de l’équipe Verifline agit depuis le compte d’une personne, la ligne le nomme aussi.
Quand le catalogue s’enrichit
Section intitulée « Quand le catalogue s’enrichit »Quand Verifline ajoute une permission, les rôles Verifline la reçoivent d’eux-mêmes. Vos rôles, jamais sans vous. Si l’un d’eux tient le niveau qui l’accueille, sa page la propose dans la carte de son domaine — Nouvelle permission dans Contribuer : Retirer ses observations — : Ajouter l’ajoute au rôle, Pas maintenant la laisse de côté, et elle ne vous est plus proposée ; vous pouvez toujours la cocher à la main, en Sur mesure. Ailleurs, la permission paraît marquée Nouveau jusqu’au prochain enregistrement du rôle. L’historique garde votre choix.
Donner un rôle : trois règles
Section intitulée « Donner un rôle : trois règles »Donner un rôle, c’est donner des droits. Trois règles s’appliquent partout : la fiche d’un membre, la sélection de plusieurs membres, l’invitation, les rôles, les sites et les groupes.
- On ne donne que ce qu’on a. Un rôle qui donne des droits que vous n’avez pas reste dans la liste, grisé : Dépasse vos droits, suivi des domaines concernés. Créer, modifier ou supprimer un rôle obéit à la même limite : dans la grille, un regroupement ou une case que vous n’avez pas reste grisé, et une copie ne reprend pas les droits que vous n’avez pas.
- On ne touche qu’à quelqu’un dont les droits sont inclus dans les vôtres. Sur la fiche d’une personne qui a des droits que vous n’avez pas, Changer le rôle et Retirer de l’organisation sont désactivés, et une ligne dit pourquoi. Ses sites et ses groupes ne se modifient pas non plus.
- On ne s’accorde rien à soi-même. Votre propre rôle se renomme, mais ses permissions se changent par un autre membre qui gère les rôles, et il ne se supprime pas. Vous ne vous affectez pas vous-même à un site ni à un groupe ; vous en retirer reste possible.
Inviter suit les mêmes règles : promettre des sites à l’invité demande Affecter les membres aux sites, et des groupes, Ajouter, retirer des membres des groupes. Enfin, tant que d’autres membres restent, la dernière personne qui peut gérer l’organisation ne supprime pas son compte : elle donne d’abord ce rôle à quelqu’un d’autre.